
Sprawdź naszą aplikację:

Reklama
Podpis elektroniczny – na czym polega i gdzie trzeba go stosować
15/09/2026 21:10
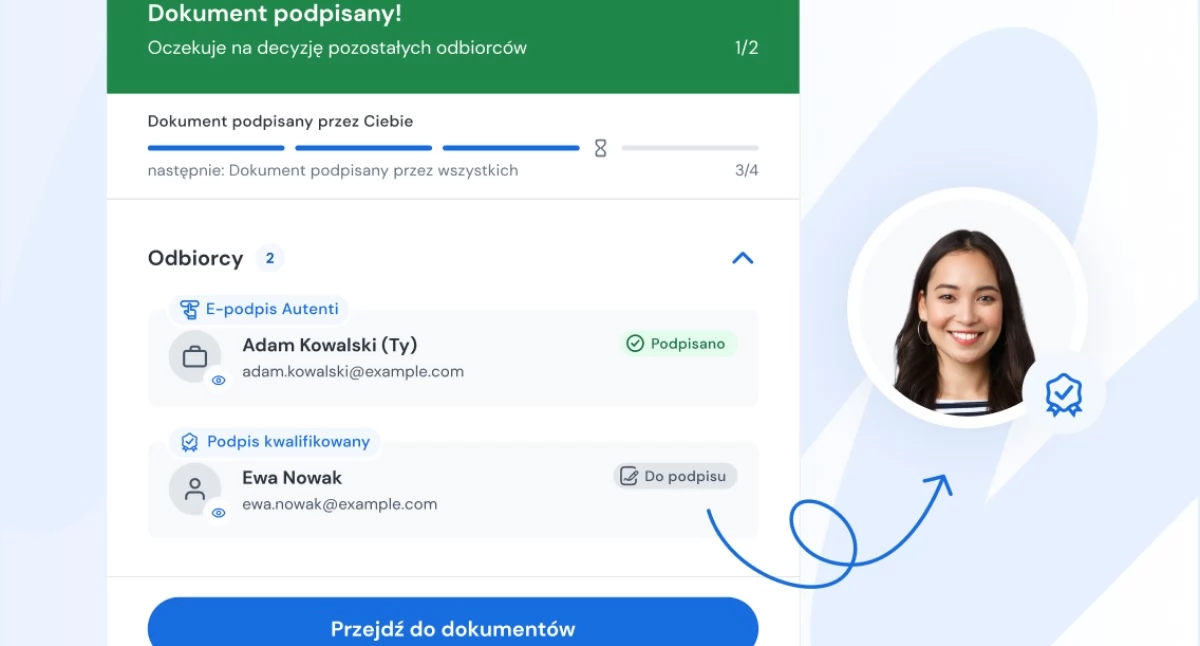
Odpowiednikiem podpisu odręcznego w środowisku cyfrowym jest podpis elektroniczny. Odpowiada on za dwie rzeczy: pozwala ustalić tożsamość osoby składającej oświadczenie woli oraz potwierdza autentyczność przekazanych danych. Podpis elektroniczny ma również chronić przed niepowołanym dostępem osób trzecich i kradzieżą tożsamości [1]. Dzięki temu opatrzony nim dokument wiąże się z określoną osobą, a ingerencja w treść dokonana po podpisaniu daje się wykryć.
Regulacje unijne w tym zakresie wprowadza rozporządzenie eIDAS, które obowiązuje od 1 lipca 2016 r. [2]. Rozróżnia ono zwykły podpis elektroniczny, zaawansowany podpis elektroniczny i kwalifikowany podpis elektroniczny. Granicę między nimi wyznaczają poziom bezpieczeństwa, skutki prawne oraz wymogi techniczne.
Trzy poziomy podpisu – czym się różnią
Rozróżnienie rodzajów przekłada się na codzienne decyzje, bo dokumenty rzadko wymagają zabezpieczeń najwyższej klasy. W jednych procedurach równoważność z podpisem własnoręcznym daje wyłącznie kwalifikowany podpis elektroniczny, w innych akceptowana jest forma uproszczona.
Reklama
Zwykły podpis elektroniczny opiera się na danych w formie elektronicznej powiązanych z dokumentem, więc poziom weryfikacji tożsamości pozostaje niski, a domniemania równoważności z podpisem własnoręcznym nie ma. Zaawansowany podpis elektroniczny plasuje się pośrodku: jest jednoznacznie przypisany podpisującemu i powiązany z dokumentem, co daje wyższą moc dowodową, choć nie zawsze oznacza równoważność z podpisem odręcznym. Kwalifikowany podpis elektroniczny, oparty na certyfikacie kwalifikowanym i bezpiecznym urządzeniu, zapewnia wysoki poziom weryfikacji i skutek równoważny podpisowi własnoręcznemu.
Ta ostatnia kategoria jest jedyną, której równoważność z podpisem odręcznym wynika wprost z prawa. Dokument podpisany w ten sposób ma tę samą moc co papier z podpisem złożonym ręcznie. Ważność pozostałych rodzajów bywa uznawana, ale ich moc dowodowa pozostaje uzależniona od kontekstu i od tego, czy strony zgodziły się na taką formę.
Reklama
Kryptografia stojąca za podpisem
Podpis elektroniczny opiera się na kryptografii, a jej początki wiążą się z czasami Cesarstwa Rzymskiego, gdy stosowano szyfr cezara – prosty algorytm podstawieniowy, w którym każda litera była zastępowana inną, odległą o kilka pozycji w alfabecie [3].
Z czasem systemy szyfrujące bardzo się rozbudowały. Maszyna szyfrująca Enigma miała budowę mechaniczno-elektryczną, zawierała 26-znakową klawiaturę oraz zespół kilku (najczęściej 3–5) rotorów i jednego nieruchomego rotoru odwracającego, a każdy rotor posiadał 26 styków [3]. Enigma szyfrowała tzw. szyfrem polialfabetycznym [3].
Reklama
Zasadnicza zmiana przyszła w 1976 roku. Martin Hellman i Whitfield Diffie opublikowali wtedy pomysł zastosowania dwóch powiązanych matematycznie kluczy: publicznego i prywatnego, z których jeden służy do szyfrowania, a drugi do deszyfrowania wiadomości [3]. Wcześniejsze algorytmy, w tym zatwierdzony przez NIST w tym samym roku standard DES, należały do grupy algorytmów symetrycznych, w których do szyfrowania i deszyfrowania używa się tego samego klucza [3]. Podejście asymetryczne rozdzieliło te role – klucz prywatny znajduje się wyłącznie u podpisującego, a weryfikacja odbywa się za pomocą klucza publicznego.
Współcześnie przebieg jest taki: dokument zostaje zredukowany do skrótu kryptograficznego, a ten szyfruje się kluczem prywatnym podpisującego. Po stronie odbiorcy klucz publiczny odszyfrowuje skrót, który następnie porównuje się ze skrótem wyliczonym z otrzymanego dokumentu. Identyczne wartości potwierdzają ważność podpisu i brak zmian w treści po jego złożeniu. Dokładny opis znajduje się w artykule wyjaśniającym mechanizm składania podpisu elektronicznego.
Reklama
Obszary, w których podpis elektroniczny jest niezbędny
Zamówienia publiczne stawiają wymagania najdalej idące. Prowadzenie postępowania, składanie i podpisywanie ofert, dokonywanie czynności w ramach prowadzonego postępowania odbywa się w pełni poprzez korzystanie z narzędzi elektronicznych [1]. Wykonawcy są zobowiązani do cyfrowego przygotowywania i używania sporządzonych dokumentów [1].
Zamówienia publiczne to sfera funkcjonowania administracji publicznej, w której można mówić o pełnej cyfryzacji [1]. Od początku 2021 roku korzystanie z podpisu elektronicznego stało się obligatoryjne w zakresie stosowania procedur opartych na ustawie Prawo zamówień publicznych [1]. Firma przystępująca do przetargu publicznego musi więc mieć podpis elektroniczny – realnie kwalifikowany – żeby w ogóle złożyć ofertę.
Reklama
Zastosowań poza przetargami jest więcej: kontakty z administracją (e-Doręczenia, deklaracje, wnioski), umowy biznesowe zawierane na odległość, wewnętrzny obieg dokumentów w firmach, a także sektor finansowy i ubezpieczeniowy.
Osobną sprawą jest odróżnienie podpisu elektronicznego od e-Doręczeń. Jedno i drugie funkcjonuje w obiegu cyfrowym, lecz pełni odmienne funkcje – temat e-Doręczenia i podpis elektroniczny w porównaniu pokazuje różnicę między potwierdzeniem doręczenia a złożeniem oświadczenia woli.
Reklama
Czy blockchain zmieni podpis elektroniczny
Technologia blockchain jest często określana jako system, którego nie można złamać [4]. Jej właściwość polega na przechowywaniu danych w wielu lokalizacjach zamiast w jednym centralnym repozytorium, dzięki czemu są one bezpieczniejsze [4]. Blockchain przekształca sposób zawierania, rozliczania i zapisywania transakcji elektronicznych oraz obniża ryzyko ataków przez zmniejszenie liczby potencjalnych miejsc włamań [4].
Obecnie łańcuch bloków może być wykorzystywany w transakcjach cyfrowych dotyczących m. in. rynku energii elektrycznej, handlu, kryptowalut oraz sprzedaży i kupna akcji [4].
Reklama
Trwają prace nad szerszym wykorzystaniem technologii blockchain w bankowości, ubezpieczeniach, administracji publicznej (podpis elektroniczny) i przy uwierzytelnianiu dokumentów [4]. Przy podpisie elektronicznym rozwiązanie to może w przyszłości dodatkowo zabezpieczyć weryfikację integralności dokumentów, lecz obecnie nie stanowi zamiennika kwalifikowanego podpisu elektronicznego w procedurach, które go przewidują.
Na co zwrócić uwagę przy wyborze podpisu
Punktem wyjścia jest odpowiedź na pytanie, do jakich czynności podpis będzie służył. Jeżeli ma obsługiwać tylko wewnętrzny obieg dokumentów w firmie, zwykły albo zaawansowany podpis elektroniczny wystarczy – pod warunkiem akceptacji takiej formy przez strony. Jeżeli natomiast trafi do administracji publicznej lub do zamówień publicznych, niezbędny będzie kwalifikowany podpis elektroniczny.
Reklama
Przed zakupem warto ustalić kilka kwestii:
-
systemy i platformy, w których podpis będzie używany,
-
czy dostawca ma w ofercie certyfikat kwalifikowany,
-
nośnik przechowywania podpisu: karta, token albo chmura,
-
okres ważności certyfikatu oraz koszt jego przedłużenia.
Droga do uzyskania podpisu zależy od dostawcy i od wybranego rodzaju. Przy pierwszej konfiguracji pomocna bywa instrukcja opisująca, jakimi metodami przygotować podpis elektroniczny krok po kroku. To, w jaki sposób potwierdza się tożsamość w chwili podpisywania, omawia z kolei tekst o tym, co obejmuje kontrola tożsamości podpisującego.
Reklama
Pytania i odpowiedzi
Czy dokument ze zwykłym podpisem elektronicznym będzie ważny?
Taki podpis może zostać uznany za ważny, jednak nie towarzyszy mu automatyczne domniemanie równoważności z podpisem własnoręcznym. Wszystko zależy od okoliczności oraz od zgody stron. W postępowaniu sądowym lub urzędowym istnieje ryzyko jego zakwestionowania.
Jak wygląda kwestia bezpieczeństwa podpisu elektronicznego?
Decydują dwa czynniki: rodzaj podpisu i sposób przechowywania klucza prywatnego. Kwalifikowany podpis elektroniczny, oparty na certyfikacie kwalifikowanym i bezpiecznym urządzeniu, daje ochronę na najwyższym poziomie. Klucz prywatny powinien pozostać wyłącznie w rękach właściciela.
Reklama
Czy podpisem elektronicznym załatwię sprawę w dowolnym urzędzie?
W relacjach z polską administracją publiczną honorowany jest kwalifikowany podpis elektroniczny albo profil zaufany. Procedury wymagające formy pisemnej pod rygorem nieważności wykluczają zwykły podpis elektroniczny.
Ile trzeba zapłacić za podpis elektroniczny?
Kwota zależy od dostawcy, rodzaju podpisu i okresu ważności certyfikatu. Brak danych w źródłach na temat aktualnych cen – przed zakupem należy porównać oferty dostawców kwalifikowanych.
Czy podpisywanie z urządzenia mobilnego jest możliwe?
Jest. Podpis w modelu chmurowym, dostępny u części dostawców, można złożyć przez przeglądarkę albo aplikację mobilną. Wcześniej trzeba jednak przejść weryfikację tożsamości i aktywować usługę.
Źródła
-
Wójtowicz-Dawid A. (2025) Podpis elektroniczny – wybrane zagadnienia. https://doi.org/10.12775/pbps.2024.021
-
Klimas D. (2018) Skan linii papilarnych jako podpis elektroniczny. https://doi.org/10.19195/1733-5779.26.5
-
Wojciech Nowakowski, R. Poznański (2010) Podpis elektroniczny - zasady działania. https://openalex.org/W1486821046
-
Artur Rot, Ryszard Zygała (2018) Technologia blockchain jako rewolucja w transakcjach cyfrowych. Aspekty technologiczne i potencjalne zastosowania. https://doi.org/10.15611/ie.2018.4.09

Obserwuj nas na  Google News
Chcesz być na bieżąco z wieściami z naszego portalu? Obserwuj nas na Google News!

Reklama
Komentarze opinie
Podziel się swoją opinią
Twoje zdanie jest ważne jednak nie może ranić innych osób lub grup.
Najnowsze rolki




Reklama
Wideo jaw.pl
Reklama


Reklama

Reklama
Reklama
Najnowsze wiadomości
- 15/09 Płaca minimalna 2027. Tyle wyniesie najniższa pensja od stycznia
- 15/09 Miasto chce zablokować obrót wierzytelnościami jaworznickiego szpitala
- 15/09 Izera zmieni nazwę. Możliwy konkurs na nową markę samochodów z Jaworzna
- 15/09 Szczakowianka bez zarządu. Chętnych do przejęcia klubu zabrakło
- 15/09 Czołowe zderzenie w Jaworznie. 69-latek trafił do szpitala
- 15/09 Ceny paliw znów rosną. Benzyna zbliża się do 8 zł, diesel do 9 zł
- 15/09 Nowy budynek Urzędu Miejskiego w Jaworznie? Miasto szykuje adaptację obiektu przy ul. Zacisze
- 15/09 Narodowe Czytanie w Ciężkowicach. Na tropie Mickiewicza
- 15/09 Śląskie Czytanie: Słowo Boże po śląsku
- 15/09 Znęcał się nad swoją partnerką. 18-latka trafiła do szpitala
- 15/09 Śp. kpr. Grzegorz Nosek odznaczony Orderem Krzyża Wojskowego
- 15/09 Jaworznianie ostrzegają przed bezmyślnością na hulajnogach: To zmora naszych czasów
- 15/09 Pijany kierowca zatrzymany przez świadka w Jaworznie. Miał ponad 2 promile
- 15/09 Rondo na Niedzieliskach z nową zielenią. Zasadzono drzewa
- 15/09 Ponad 2,7 mln zł na przebudowę węzła na Podłężu. Umowa już podpisana
- 15/09 Rowerem przez Dąbrowę Górniczą – aktywnie z Funduszami Europejskimi
- 15/09 Jest zgoda na budowę nowego masztu T-Mobile w centrum Jaworzna
- 14/09 Sesja Rady Miejskiej w Jaworznie 24.09.2026 - porządek obrad
- 14/09 Dzikie wysypisko na Borach. Wiadra i siatki porzucone blisko drogi. Kto wyrzucił śmieci po robotach remontowych?
- 14/09 Przebudowa ul. Szczakowskiej potrwa dłużej. Jest nowy termin zakończenia prac
Komentarze